Phishing to jedna z najprostszych metod cyberoszustwa, ale właśnie dlatego tak często działa: ktoś podszywa się pod bank, kuriera, urząd albo współpracownika i próbuje skłonić do kliknięcia, podania hasła, kodu lub wykonania przelewu. W tym artykule wyjaśniam, na czym polega ten mechanizm, jak rozpoznać typowe próby wyłudzenia i co zrobić, gdy już znajdziesz się po niewłaściwej stronie jednego kliknięcia. Dorzucam też praktyczne zasady ochrony, które mają sens zarówno w domu, jak i w pracy.
Najważniejsze rzeczy o phishingu, które warto zapamiętać
- Phishing opiera się na socjotechnice, czyli manipulowaniu człowiekiem, a nie na łamaniu zabezpieczeń technicznych.
- Najczęściej przychodzi przez e-mail, SMS, telefon, komunikator lub fałszywą stronę logowania.
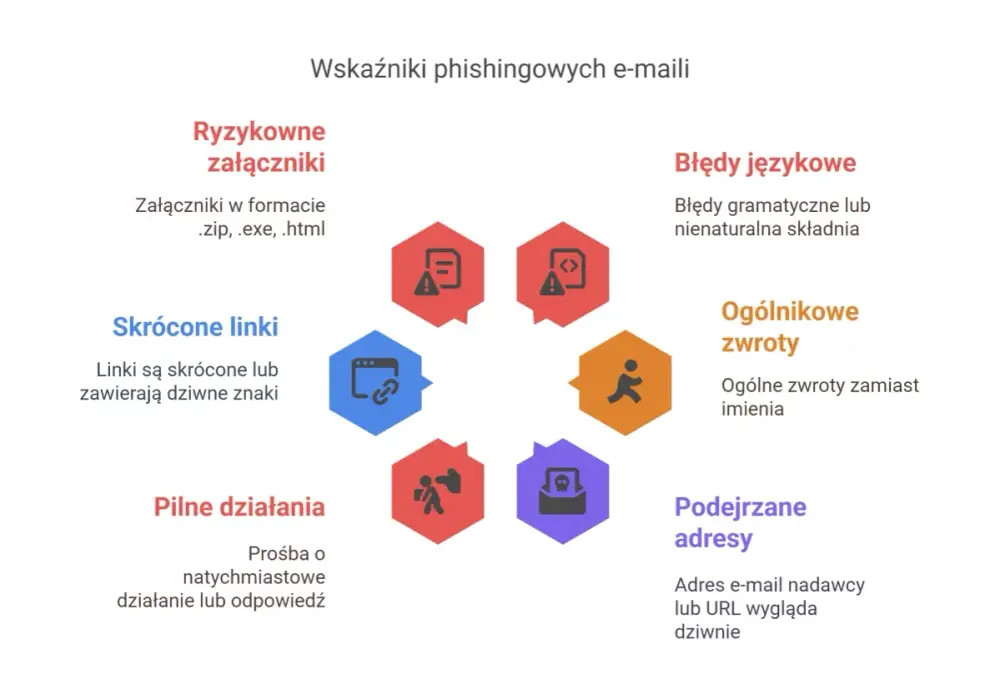
- Sygnałami ostrzegawczymi są pośpiech, presja, nietypowy adres nadawcy, prośba o kod oraz link prowadzący do podejrzanej domeny.
- Najlepszą ochronę dają unikalne hasła, menedżer haseł, uwierzytelnianie wieloskładnikowe i nawyk weryfikacji adresu strony.
- Jeśli podasz dane, reaguj od razu: zmień hasło, wyloguj sesje, skontaktuj się z bankiem i zgłoś incydent.
Na czym polega phishing i dlaczego nadal działa
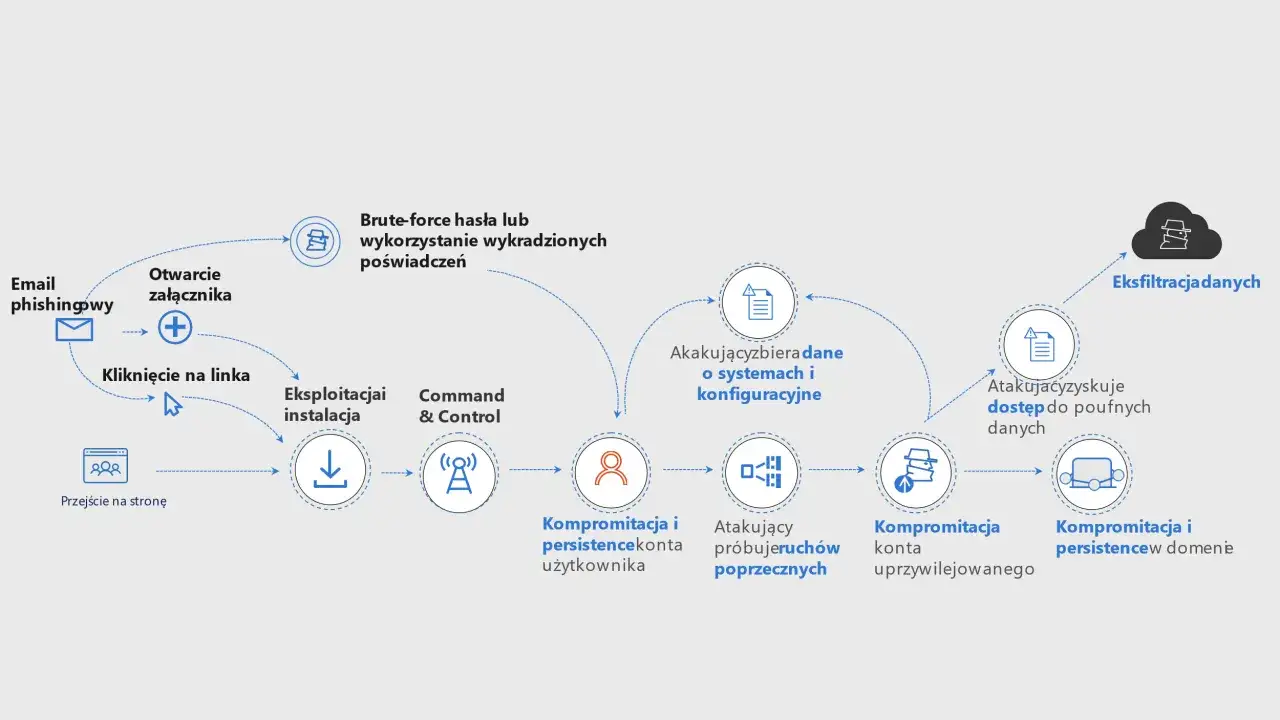
W praktyce phishing jest próbą wymuszenia błędu. Oszust tworzy wiadomość, stronę albo rozmowę, która wygląda wiarygodnie na tyle długo, byś zdążył zadziałać automatycznie: kliknąć, zalogować się albo potwierdzić operację. Ja patrzę na to jak na cybernetyczną wersję manipulacji sprzedażowej, tylko z dużo gorszymi skutkami, bo celem bywa przejęcie konta, kradzież pieniędzy albo danych do dalszych ataków.
To dlatego ten typ ataku jest tak skuteczny. Nie musi być perfekcyjny technicznie, wystarczy, że uruchomi pośpiech, ciekawość, strach albo zaufanie do znanej marki. Oszust liczy na to, że odbiorca nie będzie sprawdzał szczegółów, bo wiadomość wygląda „wystarczająco prawdziwie”. Właśnie w tym miejscu działa socjotechnika, czyli manipulowanie zachowaniem człowieka, a nie systemem jako takim.
Phishing nie służy wyłącznie do kradzieży hasła. Czasem chodzi o numer karty, kod BLIK, zatwierdzenie logowania w aplikacji, czasem o instalację złośliwego pliku, a czasem o zebranie informacji, które później posłużą do bardziej precyzyjnego ataku. Z tego powodu warto rozumieć nie tylko samą definicję, ale też to, jak oszustwa wyglądają w różnych kanałach komunikacji. To prowadzi nas do najczęstszych odmian tego zjawiska.
Jakie są najczęstsze odmiany ataku
Phishing nie jest jedną techniką, tylko całym zestawem sposobów podszywania się pod zaufane podmioty. Różnią się kanałem, poziomem precyzji i tym, czego atakujący chce od ofiary, ale mechanizm pozostaje podobny: wzbudzić zaufanie i skłonić do działania.
| Odmiana | Gdzie trafia | Na czym polega | Co zwykle zdradza atak |
|---|---|---|---|
| E-mail phishing | Poczta elektroniczna | Podszycie pod bank, kuriera, sklep, urząd albo platformę pracy | Fałszywy link, załącznik, presja czasu, prośba o ponowne logowanie |
| Smishing | SMS | Krótka wiadomość z linkiem, dopłatą, blokadą konta lub fałszywym alertem | Nietypowy numer, skrócony adres, emocjonalny ton, pilność |
| Vishing | Rozmowa telefoniczna | Rozmówca udaje konsultanta, pracownika banku albo funkcjonariusza | Prośba o kod, instalację aplikacji, przelew testowy lub zmianę haseł |
| Spear phishing | Poczta lub komunikator | Atak dopasowany do konkretnej osoby, działu albo firmy | Znajomość nazwisk, stanowisk, procesów wewnętrznych i stylu komunikacji |
| Fałszywa strona logowania | Przeglądarka | Strona łudząco podobna do prawdziwej usługi, której celem jest przejęcie danych | Minimalna różnica w adresie, świeża domena, nietypowy formularz lub przekierowanie |
Najgroźniejsze nie są dziś już te najbardziej toporne wiadomości, tylko te dopracowane językowo i dopasowane do odbiorcy. Dlatego sam rodzaj wiadomości to dopiero początek. Prawdziwa różnica pojawia się wtedy, gdy umiesz zauważyć szczegóły, które oszust zwykle zostawia po drodze.
Jak rozpoznać phishing w praktyce
Jeśli miałbym wskazać jedną rzecz, która najczęściej ratuje przed wpadką, to byłaby nią chłodna weryfikacja szczegółów. Nie wygląd wiadomości, nie logo, nie kolorystyka, tylko konkret: nadawca, domena, adres linku, prośba w treści i sens całej sytuacji.
Sprawdź nadawcę i adres strony
Wiadomość może wyglądać jak od banku, ale adres nadawcy zdradza wszystko. Szukaj literówek, dziwnych końcówek domen, dodatkowych znaków i nazw, które tylko przypominają oryginał. To samo dotyczy strony logowania: kłódka w przeglądarce oznacza szyfrowanie, nie oznacza jeszcze, że strona jest prawdziwa. Liczy się pełny adres, a nie sam wygląd witryny.
Uważaj na pośpiech i emocje
Frazy typu „konto zostanie zablokowane za 15 minut”, „dopłata jest wymagana natychmiast” albo „potwierdź operację teraz” mają wyłączyć myślenie. To klasyczna presja czasu. Jeśli wiadomość próbuje zmusić cię do działania natychmiast, traktuję to jako czerwone światło, a nie jako problem do szybkiego rozwiązania.
Nie podawaj kodów ani haseł przez link z wiadomości
Żaden poważny bank, operator czy platforma nie powinien prosić o login, hasło, kod jednorazowy albo kod autoryzacyjny w odpowiedzi na wiadomość lub rozmowę. To samo dotyczy sytuacji, w której ktoś każe „potwierdzić” tożsamość przez wpisanie kodu na stronie, do której wszedłeś z linku. Jeśli masz jakąkolwiek wątpliwość, samodzielnie otwórz aplikację lub stronę z zakładki, a nie z wiadomości.
Zwróć uwagę na załączniki i prośby o instalację
Jeżeli wiadomość zawiera plik ZIP, dokument z makrami, prośbę o instalację aplikacji albo „narzędzie do odzyskania konta”, ryzyko rośnie. Atakujący coraz częściej wykorzystują nie tylko fałszywe formularze, ale też złośliwe pliki, które mają przejąć urządzenie lub dane z przeglądarki. W praktyce najbezpieczniejsza zasada brzmi: nie uruchamiaj niczego, czego sam nie zamówiłeś.
Gdy te sygnały zaczniesz widzieć automatycznie, łatwiej będzie ci przejść do następnego kroku: co zrobić, jeśli jednak doszło do kliknięcia albo podania danych.
Co zrobić, gdy klikniesz w fałszywy link
Najważniejsze jest tempo reakcji. Im szybciej zareagujesz, tym większa szansa, że ograniczysz skutki zdarzenia. Nie ma sensu udawać, że nic się nie stało. Lepiej od razu przejść przez prostą procedurę niż czekać, aż ktoś użyje twoich danych.
Jeśli tylko otworzyłeś link
- Zamknij stronę i nie wpisuj żadnych danych.
- Nie pobieraj plików i nie instaluj niczego z tej witryny.
- Jeśli przeglądarka wyświetliła ostrzeżenie, potraktuj je serio, a nie jak formalność.
- Sprawdź, czy urządzenie nie pobrało niczego automatycznie i czy nie pojawiły się nowe rozszerzenia lub aplikacje.
Jeśli podałeś hasło
- Natychmiast zmień hasło do konta, ale z bezpiecznego urządzenia lub po upewnieniu się, że komputer nie jest zainfekowany.
- Wyloguj wszystkie aktywne sesje, jeśli usługa to umożliwia.
- Zmień też hasła tam, gdzie używałeś tego samego lub podobnego.
- Włącz lub ponownie skonfiguruj uwierzytelnianie wieloskładnikowe.
Przeczytaj również: Aplikacje zamykają się w tle - Jak zezwolić im na pracę na Android/iOS
Jeśli podałeś dane bankowe albo płatnicze
- Skontaktuj się z bankiem od razu i zablokuj kartę albo konto, jeśli to konieczne.
- Sprawdź historię operacji i ustaw alerty transakcyjne.
- Jeśli podałeś kod autoryzacyjny, potraktuj to jako potencjalny incydent wysokiego ryzyka.
- Zgłoś sprawę także przez oficjalne kanały obsługi incydentów, a podejrzaną wiadomość przekaż do CERT Polska.
W takich sytuacjach najgorsza jest zwłoka i myślenie „może nic się nie stanie”. Jeśli atakujący już ma twoje dane, liczą się minuty, a nie dni. To dobry moment, żeby przejść od reakcji awaryjnej do codziennej ochrony, bo ona naprawdę robi różnicę.
Jak zbudować prostą ochronę na co dzień
Nie potrzebujesz skomplikowanego zestawu narzędzi, żeby mocno podnieść poziom bezpieczeństwa. W praktyce najlepiej działają trzy nawyki: unikalne hasła, dodatkowe potwierdzanie logowania i nawyk sprawdzania adresu przed wpisaniem danych. Reszta to wzmocnienia, które dokładają kolejne warstwy ochrony.
- Menedżer haseł pomaga tworzyć długie, unikalne hasła i nie każe ich pamiętać z głowy.
- Uwierzytelnianie wieloskładnikowe dodaje drugi krok logowania, więc samo hasło nie wystarcza.
- Klucze dostępu są często wygodniejsze i odporniejsze na podszywanie się niż klasyczne hasła.
- Aktualizacje przeglądarki i systemu zmniejszają ryzyko, że fałszywa strona albo plik wykorzysta lukę techniczną.
- Oddzielny kanał weryfikacji pozwala sprawdzić ważną prośbę poza wiadomością, która przyszła rzekomo od nadawcy.
Jest jednak ważne ograniczenie: nawet najlepsze zabezpieczenie nie uratuje cię, jeśli sam potwierdzisz operację na fałszywej stronie. Dlatego nie traktuję bezpieczeństwa jak pojedynczego narzędzia, tylko jak zestaw nawyków, które utrudniają błąd. Tę zależność dobrze widać, gdy spojrzy się na skalę problemu w Polsce.
Dlaczego ten problem wciąż rośnie
Według NASK, w 2025 r. CERT Polska zarejestrował blisko 80 tys. przypadków phishingu, co stanowiło około 30 proc. wszystkich incydentów. To pokazuje skalę dużo lepiej niż ogólne stwierdzenie, że „ataków jest dużo”. Phishing nie jest niszowym problemem, tylko jednym z głównych sposobów atakowania użytkowników w sieci.
Powód jest prosty: ta metoda jest tania, łatwa do skalowania i działa w różnych kanałach naraz. Oszuści korzystają z krótkotrwałych domen, masowych kampanii SMS, telefonów i coraz lepiej napisanych wiadomości, które wyglądają wiarygodnie nawet dla ostrożnych osób. Do tego dochodzi AI, która obniża koszt przygotowania poprawnego językowo szablonu i pozwala szybciej dopasować treść do odbiorcy.
W praktyce oznacza to jedno: nie warto czekać, aż trafisz na „oczywisty” fałszywy e-mail z błędami. Dzisiejsze próby wyłudzenia częściej wyglądają poprawnie, a czasem nawet profesjonalnie. Dlatego najlepiej działa nie heroiczna czujność, tylko powtarzalny filtr, który stosujesz za każdym razem tak samo.
Jeden filtr, który naprawdę pomaga przed błędem
Ja używam bardzo prostego sprawdzania: kto prosi, o co prosi i czy naprawdę musi to być zrobione teraz. Jeśli choć jedna odpowiedź brzmi dziwnie, nie klikam odruchowo. Otwieram usługę samodzielnie, sprawdzam adres, weryfikuję komunikat innym kanałem i dopiero wtedy podejmuję decyzję.
- Jeśli sprawa dotyczy pieniędzy, nie przechodzę do niej z linku w wiadomości.
- Jeśli ktoś prosi o kod, traktuję to jako sygnał ostrzegawczy.
- Jeśli domena wygląda „prawie tak samo”, zakładam, że to nie jest przypadek.
- Jeśli wiadomość wywołuje pośpiech, robię przerwę i sprawdzam ją spokojnie.
To właśnie taki prosty nawyk daje najwięcej. Phishing wygrywa wtedy, gdy człowiek działa automatycznie, a przegrywa wtedy, gdy zatrzymasz się na kilkanaście sekund i sprawdzisz szczegóły. W cyberbezpieczeństwie często nie chodzi o skomplikowane rozwiązania, tylko o konsekwentne unikanie jednego, kosztownego kliknięcia.